
En tillbakablick på Heises IT-säkerhetsdag i Mainz
Den som inte känner till sina tillgångar kan inte skydda dem
Säkerheten i leveranskedjan slutar inte vid programvaran. Varför identitets- och åtkomsthantering hörde hemma på Heises IT-säkerhetsdag i Mainz.
Inhaltsverzeichnis
Den 6 maj samlades omkring hundra IT-säkerhetsansvariga på campusområdet vid högskolan i Mainz för att diskutera en fråga som låter enkel men som i praktiken ändå överväldigar de flesta organisationer. Hur säkerställer man en värdekedja som man bara har kontroll över till hälften?
Heises IT-säkerhetsdag hade i år temat ”Supply Chain Security”. En dag, nio föredrag, talare från bankväsendet, forskningsvärlden, pentesting, produktsäkerhet och identitetshantering. Den som hade förväntat sig ett evenemang fullt av verktygsdemonstrationer och produktpresentationer blev besviken – på ett positivt sätt. Dagens röda tråd var inte teknisk, utan organisatorisk. Den som använder ett verktyg måste först veta vad man egentligen vill skydda.
Nio föredrag, en röd tråd
Det breda spektrumet gjorde dagen till något alldeles särskilt. På förmiddagen handlade det om cybersäkerhet inom finanssektorn, betraktad ur både angriparens och försvararens perspektiv, om granskningsbar systemhärdning i leveranskedjan och om vad cyberresiliens kan lära sig av flygbranschens felkultur. På eftermiddagen följde forskningsresultat om externa samarbeten under cyberkriser, en djupgående granskning av FIDO-autentisering som skydd mot attacker i mjukvarans leveranskedja samt CERT@VDE:s roll i samband med Cyber Resilience Act. Avslutningen stod en incidenthanterare för med dagens kanske mest ärliga föredragstitel: ”hope is not a strategy”. Obarmhärtigt, underhållande och med en tydlig uppmaning: Städa upp. Nu.
Hur olika perspektiven än var, så upprepade sig mönstret. Den som inte känner till sin infrastruktur kan inte skydda den. Den som inte har definierat sina processer har ingen nytta av ens det bästa verktyget.
Varför IAM på ett evenemang om leveranskedjan?
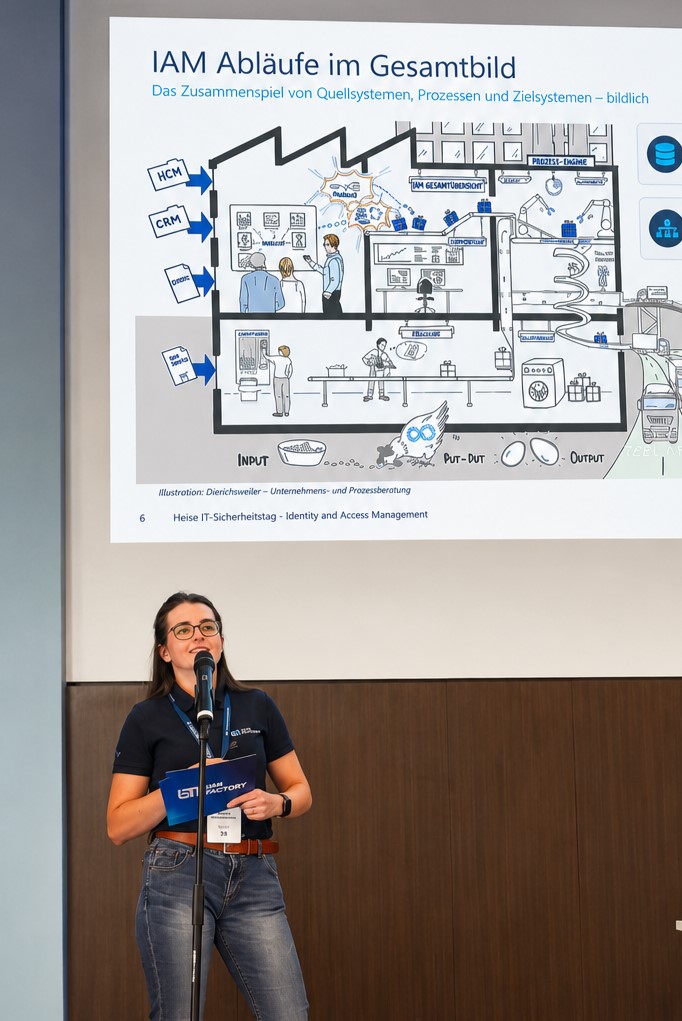
Mellan dessa inlägg hölls ett föredrag som vid första anblicken inte verkade passa in i sammanhanget. Vår kollega Sarah Ringelspacher, informationssäkerhetsansvarig på IAM Factory AG, talade om identitets- och åtkomsthantering – från personen till behörigheten.
En högskolas IT-infrastruktur är dock ofta mycket komplex: studenter, lärare, administrativ personal och externa samarbetspartner behöver tillgång till en mängd olika system – från campusadministration och lärplattformar till e-posttjänster och molntjänster. Hanteringen av dessa åtkomster och behörigheter är en logistisk och säkerhetsmässig utmaning som knappast går att hantera utan professionell identitets- och åtkomsthantering. Detta gäller särskilt under de förhållanden som råder när tyska högskolor försöker rekrytera och behålla erfaren personal.
Digital suveränitet hos IAM Factory
IAM hör inte bara hemma inom koncernen
Sarah visade var identitets- och åtkomsthantering (IAM) faktiskt används idag och var den inte används. Banker och storföretag har använt IAM i åratal, drivna av lagkrav och den rena komplexiteten. Universitet, myndigheter och ideella organisationer faller däremot utanför, trots att utmaningarna där inte är mindre. Tre faktorer samverkar: slimmade personalstrukturer med få dedikerade IT-medarbetare, knappa budgetar med långa beslutsprocesser och under lång tid avsaknad av regulatoriskt tryck som skulle ha tvingat fram åtgärder.
Det förändras just nu snabbare än vad många av dessa organisationer hinner reagera på.
Från antagning till avregistrering
Sarah illustrerade med ett exempel från högskolan hur komplex en identitetslivscykel egentligen är. Grundprincipen låter enkel: Joiner, Mover, Leaver. Någon kommer in i organisationen och får åtkomst. Någon byter roll, och behörigheterna måste anpassas därefter. Någon lämnar organisationen, och åtkomsten spärras. Tre situationer som låter hanterbara som tre separata processer.
Men en högskola har ju inte bara anställda. Studenter genomgår inskrivning, terminsbyte, byte av studieprogram och så småningom avregistrering, och vart och ett av dessa steg medför förändringar i åtkomsträttigheterna. Därtill kommer externa tjänsteleverantörer med egna on- och offboarding-processer, särskilda uppdragstagare som senatsledamöter med tidsbegränsade särskilda roller samt forskningspartner från andra institutioner som ansluts via federation. Den som hanterar detta manuellt tappar överblicken. Den som tappar överblicken har glömda åtkomstuppgifter, vilket utgör en av de vanligaste ingångsvägarna för angripare.
Sarah beskrev den standardiserade IAM-processen i tre delar: Källsystem som personaladministration eller campusförvaltning levererar data. En processmotor styr frigivningar, regelverk och godkännanden. I slutändan sker en automatiserad tilldelning till målsystemen, det vill säga katalogtjänster, fackapplikationer och molntjänster. Det som genomsyrar hela processen är tydligt definierade tillstånd, spårbara övergångar och granskningsbara loggar.
Eller, som det stod på en bild: IAM är ”logistikens ryggrad” – det styr vem som får vilken åtkomst och när.
Digital suveränitet hos IAM Factory
När det gäller på allvar: IAM vid säkerhetsincidenter
Den kanske mest spännande delen av föreläsningen var användningsfallet ”säkerhetsincident”. Sarah arbetar för närvarande med återuppbyggnaden av en högskolas IT-system efter en säkerhetsincident, och det märks tydligt på bilderna. Vad händer om katalogtjänsten är skadad och tusentals konton måste skapas på nytt? När externa incidenthanterare behöver tillgång på kort varsel, men denna måste vara kontrollerad och tidsbegränsad? När komprometterade applikationer ersätts med nya och de befintliga behörighetskoncepten ändå ska kunna överföras?
Utan IAM innebär det: Excel-listor, otydliga ansvarsområden och den ständiga frågan om verkligen alla gamla problem har lösts. Med IAM kan omkonfigureringen i stor utsträckning automatiseras. Rollmodeller kan anpassas till nya målsystem istället för att byggas upp från grunden. För externa medarbetare finns det reglerade arbetsflöden med tydliga tidsfrister.
Den som vid begreppet ”Supply Chain Security” endast tänker på programvarukedjan förbiser denna aspekt. I en krissituation är det identitetsinfrastrukturen som avgör hur snabbt en organisation kan återuppta sin verksamhet.
Digital suveränitet börjar med identiteten
Avslutningsvis tog Sarah upp ämnet digital suveränitet. Hennes tes: Suveränitet innebär att förbli handlingskraftig på ett självbestämt sätt. När processerna är tydligt definierade och dokumenterade är organisationen inte längre beroende av enskilda personers implicita kunskaper. Öppna gränssnitt och standardisering underlättar byte av leverantör, eftersom organisationen inte behöver låsa in sig i ett proprietärt system. Driftsplatsen kan fortfarande väljas fritt, oavsett om det är lokalt, i molnet eller en hybridlösning. Och det finns numera mogna europeiska open source-alternativ som kan användas i produktiv drift.
Just den sista punkten träffar en öm punkt hos organisationer inom den offentliga sektorn. I våra projekt ser vi ofta att frågan ”Vilka beroenden har vi råd med?” ställs först när en förändring redan skulle bli smärtsamt dyr.
Dagens egentliga slutsats
Om nio föredrag ur helt olika perspektiv kan leda till en gemensam slutsats, så är det denna: Endast den som känner till sin infrastruktur, sina leveranskedjor och sina tillgångar kan skydda dem. Detta gäller lika mycket för mjukvaruleveranskedjan som för identiteter och behörigheter, för banker som för högskolor och KRITIS-operatörer.
Tekniken för detta finns redan, och de regulatoriska kraven är fastställda. Det som saknas i många organisationer är steget före det. Att granska, rensa upp och definiera processer. Först därefter kan man automatisera.
Om du har några frågor efter föreläsningen eller vill veta hur ett IAM-projekt skulle kunna se ut i just din organisation kan du kontakta oss via kontaktformuläret eller ringa direkt på +49 6131 4811 100.
Förfrågan om demonstration
Upplev IAM Factory i praktiken
Vid en personlig presentation visar vi er
hur vår modulbaserade SaaS-lösning fungerar i praktiken.
Upplev en modern identitets- och åtkomsthantering i praktiken och få svar på dina frågor.